GCVE-BCP-03 ― 分散型公開の標準
日本語訳についての注意
これは GCVE-BCP-03 “Decentralized Publication Standard” の非公式な日本語訳です。
対応する原文の版: v1.6(2026-09-15)/ コミット
721a3d1原文は CC BY 4.0 で公開されており、この訳文は原文を翻訳し、表現を調整したものです。GCVE Initiative がこの翻訳を承認・推奨しているわけではありません。内容に疑義がある場合は、原文を参照してください。
本文中の「(MUST)」「(MAY)」などは、原文の規範的な表現(RFC 2119 のキーワード)を表します。
- バージョン: 1.6
- ステータス: 公開済み(Published、パブリックレビュー用)
- 日付: 2026-09-15
- 著者: GCVE Working Group
- BCP ID: BCP-03
本ガイドは CC-BY-4.0 の下で配布されています。
Copyright (C) 2025-2026 GCVE Initiative.
はじめに
この文書は、GNA が、集中型のシステムに頼らず、自らの脆弱性情報を直接公開できる、分散型の公開モデルを記述します。
また、GNA が、公開した脆弱性を、さまざまな仕組みで配布するために使う、アクセス方法も概説します。
クライアントは、この BCP 文書に基づいて、GNA が公開した脆弱性を取得できます。
仕組み
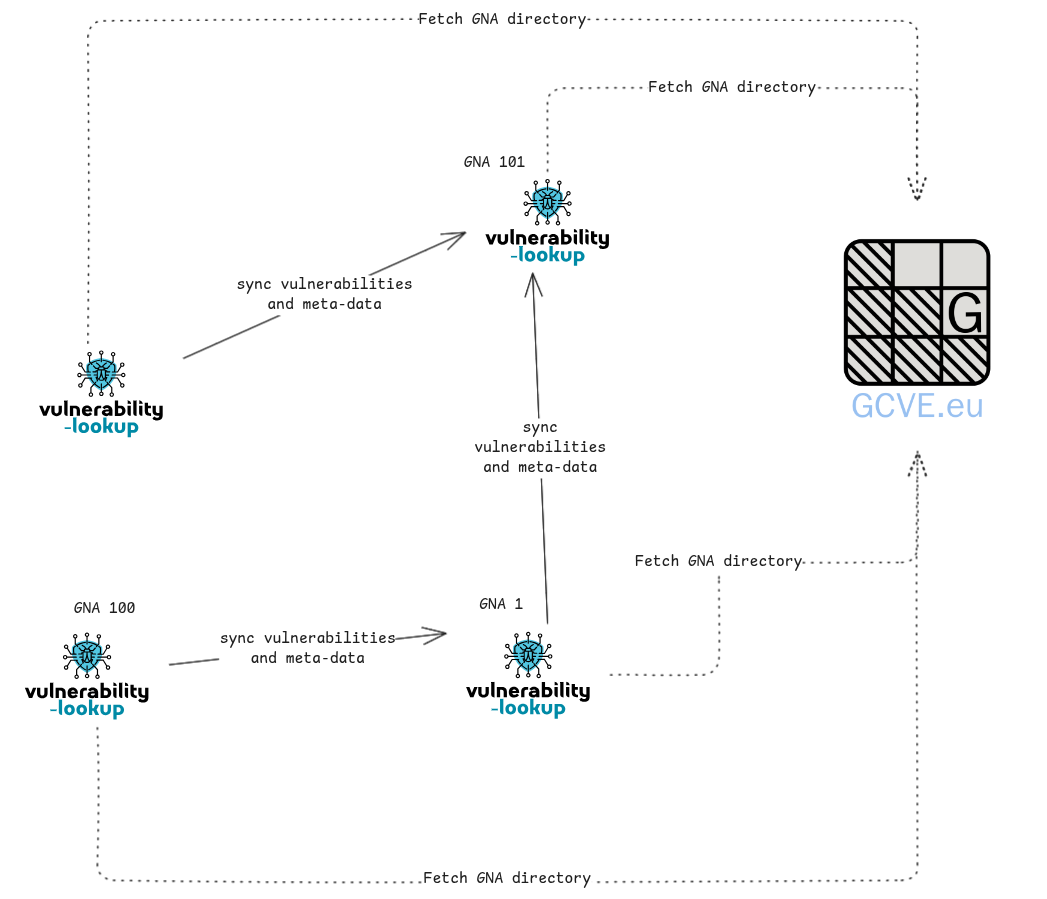
分散型モデルは、各 GNA が、自らの公開プロセスを完全に制御する、という原則に基づいています。そのうえで、GCVE ディレクトリは、信頼できる GNA の集合から脆弱性情報を収集するために使うエントリーポイントを、見つける方法を提供します。これにより、利用者は、誰を信頼し、誰から脆弱性情報を取得するかを、自分で決められます。
リファレンス実装
オープンソースプロジェクトの Vulnerability-Lookup には、この BCP に対応したリファレンス実装があります。分散型の公開にも、GCVE ディレクトリに掲載されているすべての GNA から脆弱性情報を収集することにも、使えます。
伝送
脆弱性情報の収集に使う伝送の仕組みは、HTTP に基づいており、1 つの URL を通じて、2 つのアクセスモードが公開されます。1 つ目は、シンプルな REST API で、特定の日付以降、またはデータセット全体のページネーションによって、公開された最新の脆弱性を取得できます。もう 1 つは、脆弱性ファイルを提供する、静的なエンドポイントです。GNA は、どちらか一方、または両方の伝送方法を使えます。
この URL は、GCVE ディレクトリの gcve_pull_api フィールドで参照されます。
HTTP REST API
API のベース URL は、gcve_pull_api フィールドで定義され、少なくとも次のエンドポイントに対応しなければなりません。
/api/gcve/publication— ローカルの GNA が公開した脆弱性を取得する。
完全な URL は、GCVE ディレクトリの gcve_pull_api フィールドの値から組み立てます。
デフォルトでは、このエンドポイントは、ローカルの GNA の脆弱性だけを、GCVE-BCP-05 の形式で返さなければなりません(MUST)。加えて、ローカルの GNA が返すデータを、クライアントが絞り込めるように、任意のフィルターの集合を、利用できるようにしなければなりません(MUST)。
フィルタリングとページネーションを使った、脆弱性の取得
このエンドポイントは、任意のフィルタリングとページネーションを使って、脆弱性を取得します。
動作
- デフォルトでは、脆弱性の完全な詳細を返します。
クエリパラメーター
source : str
脆弱性を絞り込むために使う、任意のソース(例: CVE、GHSA、PySec)。
per_page : int, default=30
結果の最大件数。上限は 100。
date_sort : str
並べ替えに使うフィールド。
サポートされる値:
''publishedupdatedreserved
sort_order : str
並べ替えの順序。
サポートされる値:
ascdesc
since : str
指定した日付以降に公開または更新された脆弱性を取得します。
page : int
ページネーションのページ番号。
cwe : str
特定の CWE ID で脆弱性を絞り込みます。
product : str
脆弱性を絞り込むために使う、任意の製品名(大文字小文字を区別しない)。
設定すると、エンドポイントは、すべてのベンダーにわたって、この製品に関連する脆弱性を返します。結果をさらに絞り込むには、assigner と併用します。
assigner : str
結果を絞り込むために使う、任意の assigner の短い名前(大文字小文字を区別しない)。
このフィルターは、product または vendor と併用した場合にのみ有効です。
戻り値
list[dict[str, Any]] | list[tuple[str, str | None]]
次のどちらかを返します。
- 脆弱性の完全な詳細、または
- ライトモードが有効な場合の、最小限のタプル。
静的ファイル
静的エンドポイントの完全な URL は、GCVE ディレクトリの gcve_pull_api フィールドの値から組み立てます。
/dumps/gna-{GCVE-ID}.ndjson— GNA が公開した脆弱性の静的ダンプ。
security.txt ファイルで、GCVE フィールドを使って、GCVE の公開エンドポイントを宣言できます。
形式
後述の GCVE 固有の任意性を除いて、形式は、CVE Record Format スキーマに記載された CVE レコード形式に従わなければなりません。
CVE Services のアカウントなしで GNA を立ち上げる場合、組織は、CVE レコード形式が継承している、CVE プログラムの組織識別子を、取得したり提供したりする必要はありません。cveMetadata.assignerOrgId、containers.cna.providerMetadata.orgId、containers.cna.providerMetadata.shortName などの、組織のメタフィールドは、GCVE では任意(OPTIONAL)であり、利用できない場合は、省略してもかまいません(MAY)。GNA とそのレコードは、GNA 識別子と、GCVE 固有のメタデータによって、帰属を特定できます。そのため、これらの CVE Services の値がなくても、GCVE エコシステムでの公開は妨げられません。
詳細な形式は、GCVE-BCP-05 で規定されています。特に、CVE レコード形式との互換性を確保しつつ、GCVE が必要としうる拡張フィールドにも対応するためです。
サービスの例
GNA-1 は、クライアントのクエリとテストに使える、リファレンスサービスを提供しています。
- API エンドポイントは、次の URL で利用できます: https://vulnerability.circl.lu/api/
- 静的ファイルは、次の URL で利用できます: https://vulnerability.circl.lu/dumps/gna-1.ndjson